|
|
信息安全管理体系标准(ISO27001认证)可有效保护信息资源,保护信息化进程健康、有序、可持续发展。ISO27001是信息安全领域的管理体系标准,类似于质量管理体系认证的 ISO9000标准。由1998年英国发起的信息安全管理体系制定信息安全管理方针和策略,采用风险管理的方法进行信息安全管理计划、实施、评审检查、改进的信息安全管理执行的工作体系。当您的组织通过了ISO27001认证,表示您的组织信息安全管理已建立了一套科学有效的管理体系作为保障。ISO27001认证——信息安全管理体系是在世界上公认解决信息安全的有效方法之一。 企业通过认证将可以向其客户、竞争对手、供应商、员工和投资方展示其在同行内的领导地位;定期的监督审核将确保组织的信息系统不断地被监督和改善,并以此作为增强信息安全性的依据,信任、信用及信心,使客户及利益相关方感受到组织对信息安全的承诺。通过认证能够向政府及行业主管部门证明组织对相关法律法规的符合性。
认证标准: GB/T22080-2025/ISO/IEC27001:2022网络安全技术 信息安全管理体系 要求或 ISO/IEC 27001:2022信息安全管理体系 要求 认证范围:
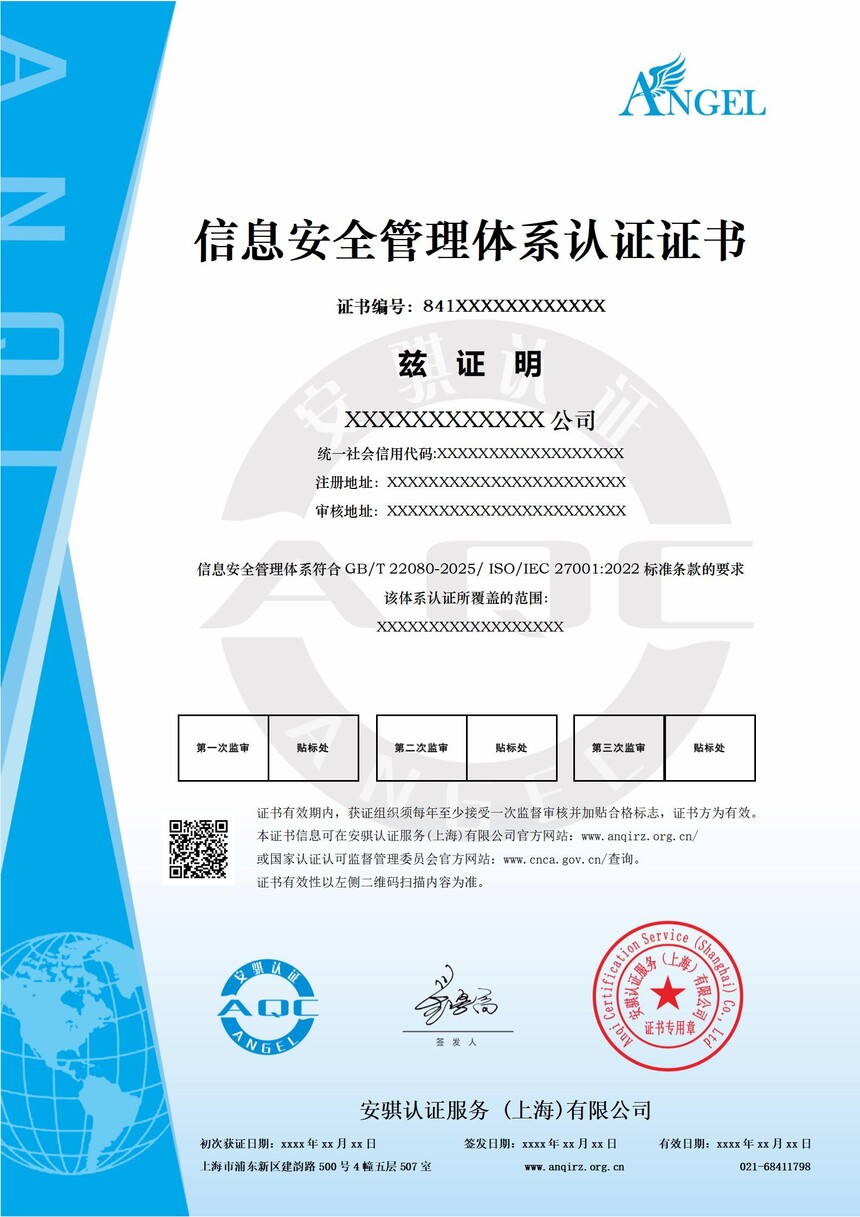
具体受理范围咨询本公司市场部。 证书模板:
|